

CONFORMITÉ RÉGLEMENTAIRE DATA
Conformité réglementaire data en 2026 : couvrir HDS V2, ISO 27001, RGPD et NIS2 avec une seule architecture
En 2025, la CNIL a enregistré 6 167 notifications de violations de données, soit son plus haut niveau depuis l’entrée en vigueur du RGPD, et une hausse de 9,5 % en un an1. Un incident sur deux résultait d’un piratage. L’ANSSI, de son côté, a traité 196 incidents liés à des exfiltrations de données, en progression de 51 % par rapport à 2024. L’éducation et la recherche concentrent à elles seules 34 % des incidents ; la santé, 10 %.
Ces chiffres ne sont pas des signaux faibles. Ils annoncent un changement de régime de contrôle. La CNIL a confirmé que la moitié de ses contrôles en 2026 porteront sur la sécurité des données3. Elle ciblera en priorité les organismes ayant subi une violation, faisant l’objet de plaintes, ou manipulant d’importants volumes de données sensibles : santé, finance, recherche publique.
Pour les équipes IT concernées, la question n’est plus de savoir si un contrôle interviendra, mais comment y répondre sans paralyser le delivery.
- I) Quatre référentiels, une seule réalité opérationnelle
- II) Ce que l'expérience terrain révèle sur les dispositifs qui échouent
- III) Gouvernance, architecture, delivery : une méthode en trois niveaux
- IV) Ce que change concrètement cette approche
- V) Quatre enseignements directement actionnables
- FAQ Conformité réglementaire data
- En résumé

Analyse croisée des exigences communes aux quatre référentiels réglementaires. Une architecture bien conçue couvre simultanément traçabilité, incidents, sécurité intégrée et gestion des risques documentée — sans multiplier les chantiers de mise en conformité.
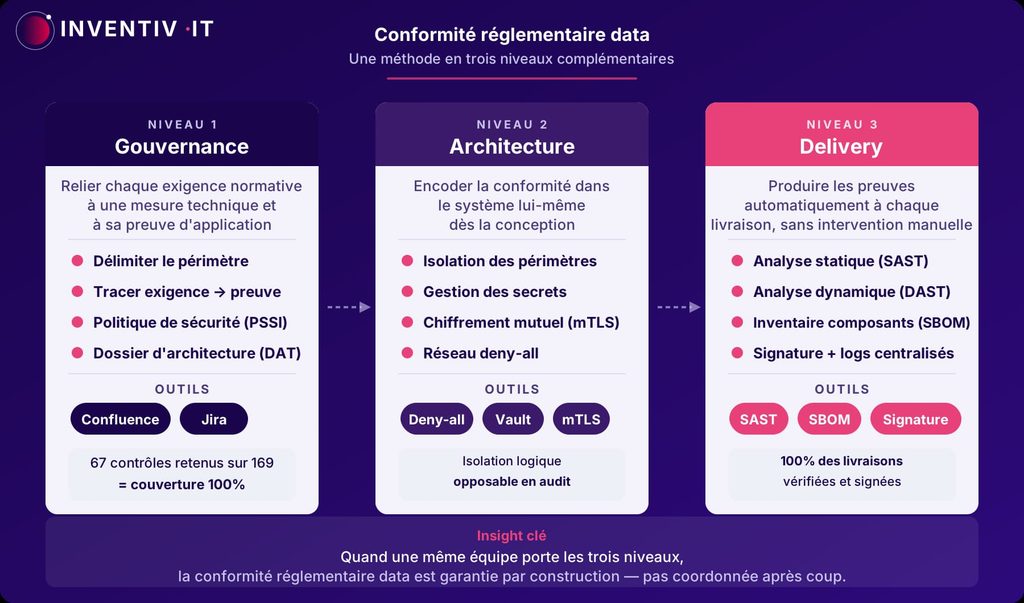
Quand une même équipe porte la gouvernance, l’architecture et le delivery, la conformité est garantie par construction. Sinon, leur cohérence doit être coordonnée en permanence , avec les risques de décrochage que cela implique.
- Sans lien tracé entre exigence et preuve, aucun audit n’est robuste. L’auditeur examine d’abord les preuves, qui doivent couvrir toute la période. Établi dans les outils de delivery et maintenu au fil des sprints, ce lien fait de la préparation d’audit une simple extraction.
- La précision du périmètre de conformité est une décision stratégique. Délimiter le périmètre est une décision de gouvernance : une couverture solide là où c’est exigé vaut mieux qu’une couverture formelle d’un périmètre trop large. Les auditeurs évaluent la solidité des mesures, pas l’exhaustivité déclarative.
- L’isolation logique est une alternative robuste à l’isolation physique, à une condition : des compensations techniques appliquées systématiquement. Groupes de projet distincts par périmètre, runners éphémères détruits après chaque job, réseau deny-all, secrets injectés dynamiquement, comptes de service distincts et traçables. Ce sont ces compensations qui rendent le cloisonnement opposable en audit.
- La conformité intégrée au delivery coûte structurellement moins cher. Une non-conformité détectée dans le pipeline est corrigée en heures. Détectée en audit des mois plus tard, elle mobilise des équipes pendant des semaines.
FAQ Conformité réglementaire data
Les dernières
ACTUALITÉS
- Conformité réglementaire data : RGPD, HDS V2, ISO 27001, NIS2En 2025, la CNIL a enregistré son plus haut niveau de violations de données depuis le RGPD. La moitié de ses contrôles 2026 portent sur la sécurité. Pour les équipes IT exposées à RGPD, HDS V2, ISO 27001 et NIS2, la question n’est plus si un contrôle interviendra — mais comment y répondre sans paralyser le delivery.
- Architecture à médaillon : Bronze, Silver, Gold — le guide pratiqueL’architecture à médaillon organise les données en trois couches de qualité croissante : Bronze (brut), Silver (transformé), Gold (métier). Sa vraie valeur n’est pas technique : c’est la discipline qu’elle impose sur la traçabilité des transformations et la séparation des responsabilités. Ce que le terrain nous a appris sur deux ans de projet data ferroviaire.
- Téléchargez notre livre blanc sur la conformité réglementaire dataRGPD, HDS, ISO 27001, NIS2 : notre livre blanc montre comment transformer la conformité data en preuve continue, générée automatiquement dans le delivery logiciel, à partir d’un cas terrain.
- Téléchargez notre livre blanc : briser les silos entre IT et UX pour un parcours client optimalModerniser l’interface ne suffit pas à fluidifier le parcours client : notre livre blanc montre comment aligner front, middle et back avec la méthode Inventiv IT en 5 piliers.
- Téléchargez notre livre blanc sur le Data MeshData Lakes et Data Warehouses n’ont pas fait disparaître les silos de données : notre livre blanc, préfacé par Databricks, présente les 4 principes du Data Mesh et les étapes pour le mettre en œuvre.
- CNIL, Rapport annuel 2025 — cnil.fr/fr/rapport-annuel-2025
CNIL, Rapport annuel 2025, stratégie de contrôle 2026 ↩︎ - ANSSI, Panorama de la cybermenace 2025 — cyber.gouv.fr ↩︎
- NIS2, Directive (UE) 2022/2555 — eur-lex.europa.eu ↩︎