

CAS D’USAGE
Usine logicielle HDS : comment sécuriser son développement sans ralentir la recherche
En 2026, la santé est devenue le secteur le plus attaqué en France : plus de 54 000 incidents de sécurité ont été signalés au premier trimestre, soit une hausse de 37 % en un an, selon le Panorama de la cybermenace de l’ANSSI.
Sur le dark web, une donnée médicale se revend jusqu’à 50 fois plus cher qu’un numéro de carte bancaire. Dans ce contexte, les organismes qui conçoivent des logiciels manipulant des données de santé n’ont plus le choix : la conformité HDS (Hébergeurs de Données de Santé) devient un prérequis, y compris pour leur propre usine logicielle.
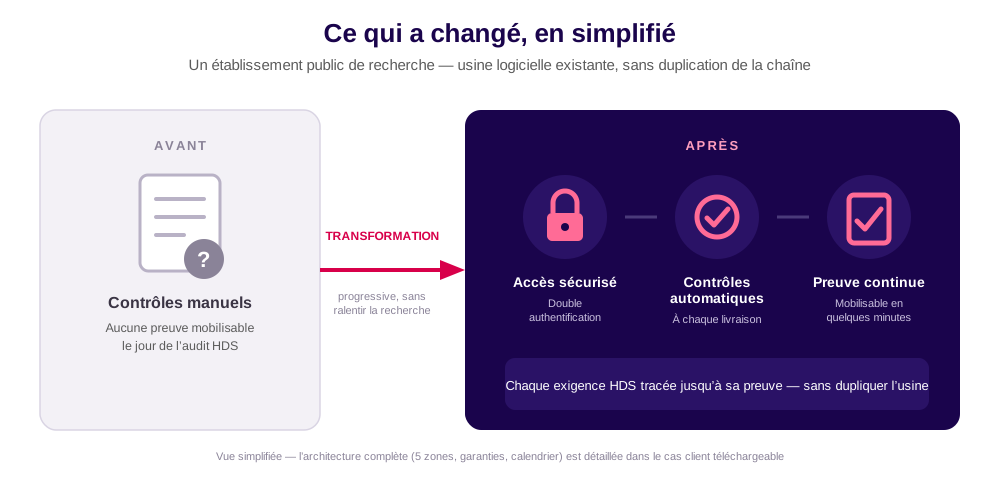
Schéma illustrant la transformation d’une usine logicielle vers la conformité HDS : passage de contrôles manuels sans preuve d’audit à un accès sécurisé, des contrôles automatiques et une preuve continue.
Cette logique correspond à ce que le marché désigne aujourd’hui sous le terme de pipelines auto-réparatrices (self-healing pipelines) : des systèmes qui observent, raisonnent, agissent et apprennent en continu, plutôt que d’attendre une intervention humaine à chaque incident.
- Les indicateurs clés du projet — délai de mise en conformité, part des livraisons vérifiées et signées, nombre de certifications obtenues simultanément.
- L’architecture complète de l’usine HDS — les 5 étapes du parcours sécurisé, zone par zone, et les 4 garanties (traçabilité, sécurité, intégrité, confidentialité).
- La stratégie de migration — comment basculer une usine en production sans interrompre les équipes de recherche, en 3 temps.
- Le calendrier réel du projet — du cadrage au GO LIVE, sprint par sprint.
- Tous les domaines d’expertise mobilisés — DevSecOps, Zero Trust, Infrastructure as Code, GitOps, observabilité, plan de reprise d’activité.
Pour aller plus loin : téléchargez le cas client complet
Pour les décideurs et référents fonctionnels : enjeux, chiffres clés du projet et déroulé.
Pour les architectes et équipes techniques : architecture de l’usine HDS, stratégie de migration et domaines d’expertise mobilisés.
Et pour aller encore plus loin : nos experts DevSecOps et commerciaux sont à votre écoute pour évaluer, avec vous, la meilleure trajectoire de mise en conformité pour votre propre usine logicielle.
Fabien Burty —
Contact commercial
Anass Belghiti —
Contact technique
Télécharger le cas client
Renseignez vos coordonnées ci-dessous pour recevoir gratuitement, par e-mail, le cas client complet au format PDF.
Les dernières
ACTUALITÉS
- Conformité réglementaire data : RGPD, HDS V2, ISO 27001, NIS2En 2025, la CNIL a enregistré son plus haut niveau de violations de données depuis le RGPD. La moitié de ses contrôles 2026 portent sur la sécurité. Pour les équipes IT exposées à RGPD, HDS V2, ISO 27001 et NIS2, la question n’est plus si un contrôle interviendra — mais comment y répondre sans paralyser le delivery.
- Architecture à médaillon : Bronze, Silver, Gold — le guide pratiqueL’architecture à médaillon organise les données en trois couches de qualité croissante : Bronze (brut), Silver (transformé), Gold (métier). Sa vraie valeur n’est pas technique : c’est la discipline qu’elle impose sur la traçabilité des transformations et la séparation des responsabilités. Ce que le terrain nous a appris sur deux ans de projet data ferroviaire.
- Téléchargez notre livre blanc sur la conformité réglementaire dataRGPD, HDS, ISO 27001, NIS2 : notre livre blanc montre comment transformer la conformité data en preuve continue, générée automatiquement dans le delivery logiciel, à partir d’un cas terrain.
- Téléchargez notre livre blanc : briser les silos entre IT et UX pour un parcours client optimalModerniser l’interface ne suffit pas à fluidifier le parcours client : notre livre blanc montre comment aligner front, middle et back avec la méthode Inventiv IT en 5 piliers.
- Téléchargez notre livre blanc sur le Data MeshData Lakes et Data Warehouses n’ont pas fait disparaître les silos de données : notre livre blanc, préfacé par Databricks, présente les 4 principes du Data Mesh et les étapes pour le mettre en œuvre.