

DEVOPS
Terraform vs Ansible, comment choisir en 2026 ?
90 % des équipes cloud utilisent aujourd’hui de l’Infrastructure as Code, qui est devenu une pratique standard et qui n’est plus une option1. Pourtant, face à la diversité des outils disponibles, le choix entre Terraform et Ansible reste une question récurrente dans les projets DevOps.
Ce n’est pas une question de préférence personnelle. C’est un choix qui engage l’organisation sur la façon dont elle va provisionner, configurer et maintenir ses infrastructures dans la durée. Et les deux outils, bien que souvent cités ensemble, ne font pas le même travail.
- I) Terraform vs Ansible : pourquoi l'IaC est devenu incontournable ?
- II) Terraform : provisionner et garder la main sur l'état
- III) Ansible : automatiser la configuration sans état
- IV) Ce n'est pas l'un ou l'autre : comment les combiner ?
- V) Terraform vs Ansible : comment choisir selon votre contexte ?
- En résumé
Le concept clé : le state file
Ce qui distingue Terraform des autres outils IaC, c’est son système de gestion d’état. Terraform maintient un fichier d’état (state file) qui enregistre en permanence l’ensemble des ressources qu’il a déployées : serveurs, réseaux, bases de données, règles de sécurité.
Concrètement, cela signifie qu’à tout moment, Terraform sait exactement ce qui existe dans l’infrastructure réelle. Quand on lui soumet une modification, il commence par comparer l’état actuel avec l’état souhaité (via la commande terraform plan), liste ce qu’il va changer, ajouter ou supprimer, et n’applique que le delta nécessaire. Sans ce mécanisme, on travaille à l’aveugle.
Idempotence et fiabilité
Terraform est idempotent : exécuter le même script d’infrastructure une ou dix fois produit exactement le même résultat. Si l’infrastructure correspond déjà à ce que le code décrit, Terraform ne touche à rien. Cette propriété est essentielle pour l’automatisation. On peut relancer un déploiement sans crainte de créer des doublons ou d’écraser des configurations existantes.
Portabilité multi-cloud
Terraform fonctionne avec tous les grands fournisseurs cloud via un système de providers. Le même outil (et le même raisonnement) s’applique à AWS, Azure, Google Cloud ou encore des infrastructures on-premise. Terraform est devenu un standard de facto pour l’IaC multi-cloud grâce à son modèle cloud-agnostique et son large écosystème de modules2.
Sur le terrain, c’est un avantage décisif : une équipe qui maîtrise Terraform peut changer de fournisseur cloud sans repartir de zéro sur l’outillage.
Un point de vigilance : la licence
Terraform a changé de licence open source MPL 2.0 vers une licence Business Source License (BSL) en août 2023, avant qu’IBM finalise l’acquisition de HashiCorp en février 20253. Pour les organisations sensibles au risque de dépendance fournisseur, OpenTofu (le fork open source de Terraform maintenu par la Linux Foundation) constitue une alternative crédible4.
Ce qu’Ansible fait vraiment
Ansible est un outil d’automatisation orienté configuration. Il se connecte aux machines via SSH et exécute des séquences de tâches décrites dans des fichiers YAML appelés playbooks. Il peut installer des logiciels, modifier des fichiers de configuration, démarrer des services, créer des utilisateurs, tout ce qui concerne l’état d’un système une fois qu’il existe.
Sa force est sa simplicité d’apprentissage. Un playbook Ansible se lit presque comme une liste d’instructions en langage naturel, ce qui le rend accessible à des équipes qui n’ont pas de profil infrastructure très technique.
L’absence de gestion d’état : une limite structurelle
Ansible n’a pas de state file. Il exécute les tâches décrites dans le playbook, dans l’ordre, sans mémoriser ce qu’il a fait lors des exécutions précédentes. Si une ressource a changé manuellement entre deux exécutions, Ansible ne le sait pas, et ne peut pas calculer ce qui a changé depuis son dernier passage.
Sur le terrain, cela se traduit par une moindre traçabilité de l’infrastructure dans le temps. Quand on veut savoir précisément dans quel état se trouve un serveur déployé il y a six mois, Ansible ne fournit pas de réponse directe. Terraform, lui, a cette information dans son state file.
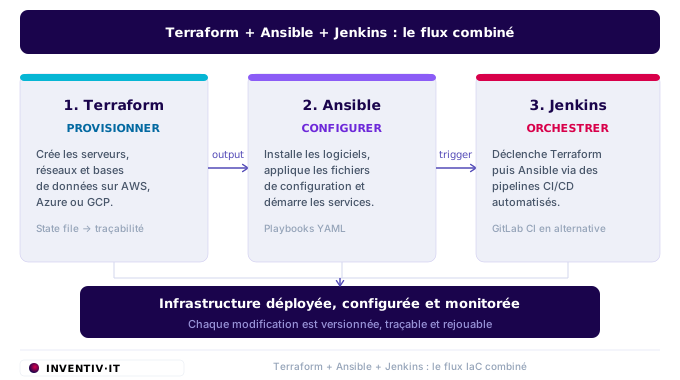
- Terraform provisionne l’infrastructure : il crée les serveurs, configure les réseaux, déploie les bases de données, gère les permissions IAM
- Ansible configure ce qui tourne dessus : il installe les logiciels applicatifs, applique les fichiers de configuration, gère les mises à jour
Cette division claire des responsabilités évite les zones de flou et capitalise sur les points forts de chaque outil. Ces limitations se complètent parfaitement quand les outils sont utilisés ensemble. Sur des missions DevOps en environnement cloud AWS, cette combinaison Terraform + Ansible + Jenkins constitue une stack courante : Terraform pour l’infrastructure, Ansible pour la configuration, Jenkins pour les pipelines CI/CD qui orchestrent l’ensemble.

Les dernières
ACTUALITÉS
- Téléchargez notre livre blanc sur la conformité réglementaire dataRGPD, HDS, ISO 27001, NIS2 : notre livre blanc montre comment transformer la conformité data en preuve continue, générée automatiquement dans le delivery logiciel, à partir d’un cas terrain.
- Téléchargez notre livre blanc : briser les silos entre IT et UX pour un parcours client optimalModerniser l’interface ne suffit pas à fluidifier le parcours client : notre livre blanc montre comment aligner front, middle et back avec la méthode Inventiv IT en 5 piliers.
- Téléchargez notre livre blanc sur le Data MeshData Lakes et Data Warehouses n’ont pas fait disparaître les silos de données : notre livre blanc, préfacé par Databricks, présente les 4 principes du Data Mesh et les étapes pour le mettre en œuvre.
- Téléchargez notre livre blanc : de la gouvernance des données à l’intelligence automatiséeLa fiabilité de l’IA et de l’automatisation dépend d’abord de la qualité des données qui les alimentent : notre livre blanc rappelle les rôles clés et le démontre par des cas pratiques chiffrés.
- Téléchargez notre livre blanc sur la Data GouvernanceEnjeux, tendances 2024, comitologie, rôles et bonnes pratiques : notre livre blanc vous aide à instaurer ou perfectionner la gouvernance de vos données.