FR / EN Se faire rappeler

Conformité réglementaire data en 2026 : couvrir HDS V2, ISO 27001, RGPD et NIS2 avec une seule architecture

En 2025, la CNIL a enregistré 6 167 notifications de violations de données, soit son plus haut niveau depuis l’entrée en vigueur du RGPD, et une hausse de 9,5 % en un an1. Un incident sur deux résultait d’un piratage. L’ANSSI, de son côté, a traité 196 incidents liés à des exfiltrations de données, en progression de 51 % par rapport à 2024. L’éducation et la recherche concentrent à elles seules 34 % des incidents ; la santé, 10 %.

Ces chiffres ne sont pas des signaux faibles. Ils annoncent un changement de régime de contrôle. La CNIL a confirmé que la moitié de ses contrôles en 2026 porteront sur la sécurité des données3. Elle ciblera en priorité les organismes ayant subi une violation, faisant l’objet de plaintes, ou manipulant d’importants volumes de données sensibles : santé, finance, recherche publique.

Pour les équipes IT concernées, la question n’est plus de savoir si un contrôle interviendra, mais comment y répondre sans paralyser le delivery.
conformite_reglementaire_data

I) Quatre référentiels, une seule réalité opérationnelle

schema_conformite_referentiels
Conformité réglementaire data — Convergence des quatre référentiels RGPD, HDS V2, ISO 27001, NIS2
Analyse croisée des exigences communes aux quatre référentiels réglementaires. Une architecture bien conçue couvre simultanément traçabilité, incidents, sécurité intégrée et gestion des risques documentée — sans multiplier les chantiers de mise en conformité.
Les organisations qui traitent des données sensibles font face à une superposition de cadres réglementaires dont les exigences se recoupent largement sans se déduire automatiquement les unes des autres.

Ce que révèle l’analyse croisée de ces quatre référentiels : leurs exigences convergent structurellement. La traçabilité des accès aux données, la gestion des incidents, la sécurité intégrée dès la conception, la gestion des risques documentée : ces quatre obligations apparaissent dans chacun d’eux. Une architecture logicielle bien conçue peut les couvrir simultanément, sans multiplier les projets de mise en conformité.

1) RGPD

Le RGPD s’applique à toute organisation traitant des données personnelles de résidents de l’UE. Pour les données de santé, une Analyse d’Impact relative à la Protection des Données (AIPD) est obligatoire, et les sanctions peuvent atteindre 4 % du chiffre d’affaires mondial.

2) HDS V2

HDS V2 est la certification française obligatoire pour tout hébergeur ou éditeur manipulant des données de santé pour le compte de tiers. La migration vers la version 2, obligatoire depuis mai 2026, intègre ISO 27001:2022 et renforce les exigences de souveraineté. L’audit de surveillance est annuel ; le renouvellement complet, tous les trois ans.

3) ISO 27001:2022

ISO 27001:2022 est la norme internationale de management de la sécurité de l’information. Sa révision 2022 a ajouté onze nouveaux contrôles, notamment sur le cloud, les secrets, la veille et la continuité. Elle exige un audit de surveillance annuel.

4) NIS2

NIS2 est la directive européenne actualisée sur la cybersécurité des réseaux et systèmes d’information, en cours de transposition en France. Elle concerne entre 15 000 et 18 000 entités3. ISO 27001 couvre 70 à 80 % de ses exigences.

💡 Livre blanc — Conformité réglementaire data

Cartographie des exigences communes à RGPD, HDS V2, ISO 27001 et NIS2, architecture de référence et grille de contrôles prêts à l’audit.

II) Ce que l’expérience terrain révèle sur les dispositifs qui échouent

Trois situations fragilisent durablement les dispositifs de conformité, quel que soit le secteur ou la taille de l’organisation.

Un référentiel documentaire déconnecté des pratiques réelles. La démarche de conformité démarre souvent à l’approche d’une certification. Une équipe prend en charge la rédaction des politiques de sécurité, du registre des traitements, du plan de gestion des risques. Ces documents décrivent fidèlement l’état de l’organisation au moment de leur rédaction. Les mois suivants, les équipes déploient de nouvelles versions, modifient des architectures, intègrent de nouveaux composants. Le référentiel n’est généralement pas mis à jour au même rythme. L’écart se creuse entre ce que les politiques décrivent et ce que les systèmes font effectivement. La CNIL relève que nombre des incidents traités concernent des organisations dont la documentation était formellement en ordre, mais dont les pratiques s’en étaient éloignées.

Des contrôles de sécurité portés par une équipe distincte du delivery. Lorsque la sécurité relève d’une direction séparée du delivery, un intervalle s’écoule entre les livraisons et les vérifications de conformité. Or les référentiels HDS et ISO 27001 ne prévoient pas de période de tolérance : les exigences s’appliquent à chaque livraison, et les preuves doivent couvrir l’intégralité de la période d’audit.

Une certification obtenue sans dispositif de maintien en condition. La certification valide un état à l’instant de l’audit initial. L’audit de surveillance annuel examine ce qui s’est passé depuis le dernier contrôle. Un Système de Management de la Sécurité de l’Information utilisé uniquement pour préparer la certification initiale, sans être maintenu actif ensuite, présente un risque réel de suspension. Les organisations qui réussissent durablement leurs audits sont celles qui ont fait de leur système de management un outil opérationnel, alimenté en continu par le delivery.

III) Gouvernance, architecture, delivery : une méthode en trois niveaux

La réponse à la pression réglementaire n’est pas organisationnelle. Elle est architecturale. Les organisations qui ont résolu durablement ce problème ont intégré la production de preuves dans leur chaîne de livraison : chaque build génère automatiquement les éléments nécessaires à l’audit, sans intervention manuelle. La conformité devient une propriété continue du système.

Cette intégration s’organise autour de trois niveaux complémentaires, qui doivent fonctionner ensemble.

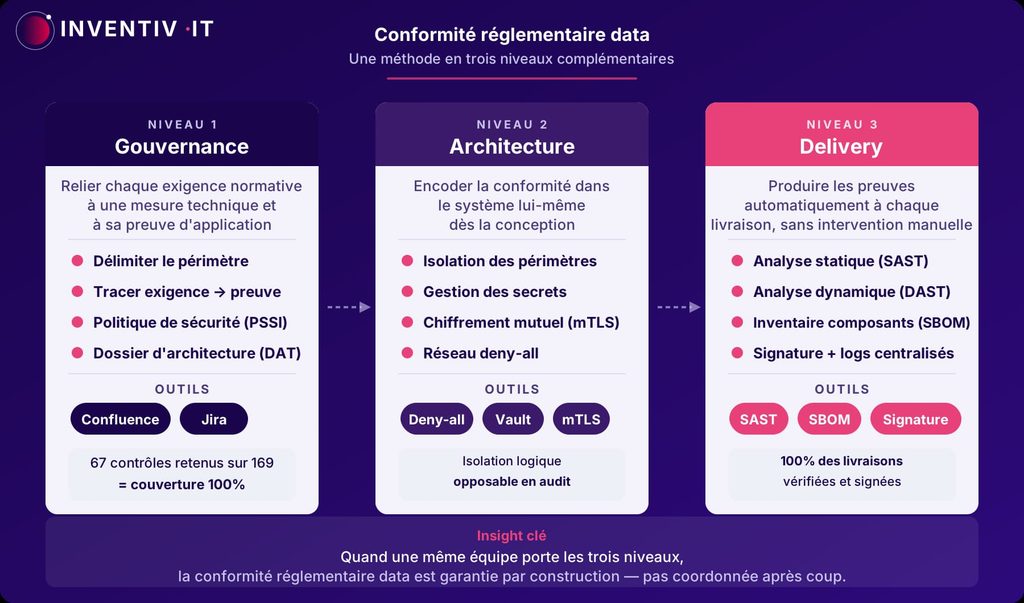
schema_conformite_3niveaux
Conformité réglementaire data — Méthode Inventiv IT structurée en trois niveaux : Gouvernance, Architecture, Delivery. Chaque niveau produit des preuves opposables en audit pour couvrir simultanément RGPD, HDS V2, ISO 27001 et NIS2.

01

Niveau 1 — La gouvernance

Relier l’exigence à la preuve.

Le rôle de la gouvernance est de s’assurer que chaque exigence normative peut être rattachée, à tout moment, à une mesure technique concrète et à une preuve de son application effective.

L’enjeu : un auditeur doit pouvoir relier chaque exigence à sa preuve sans que les équipes reconstituent ce lien dans l’urgence. En pratique, cela suppose de délimiter précisément le périmètre de conformité : 67 contrôles directement applicables couverts à 100 % valent mieux qu’une couverture formelle d’un périmètre trop large sur 169 contrôles.

02

Niveau 2 — L’architecture

Encoder la conformité dans le système.

Trois décisions de conception conditionnent la capacité à maintenir la conformité dans la durée.

L’isolation des périmètres, encodée dans le réseau et les environnements d’exécution, rend le cloisonnement mesurable et traçable plutôt que déclaratif. Un coffre-fort dédié avec injection dynamique élimine la dispersion des secrets dans les fichiers de configuration. Le chiffrement mutuel entre composants applicatifs réduit la surface d’exposition en cas de compromission.


03

Niveau 3 — Le delivery

Produire les preuves automatiquement.

Intégrés aux pipelines CI/CD, l’analyse statique (SAST) à chaque modification, l’analyse dynamique (DAST) et la détection automatique de secrets s’appliquent à chaque livraison.

La signature cryptographique garantit l’intégrité des livrables. L’inventaire des composants (SBOM) identifie en minutes les applications exposées à une vulnérabilité. La centralisation des journaux d’événements assure leur conservation sur les durées requises et leur interrogeabilité à tout moment.

Les contrôles ne s’ajoutent pas à la production : ils en font partie.

Quand une même équipe porte la gouvernance, l’architecture et le delivery, la conformité est garantie par construction. Sinon, leur cohérence doit être coordonnée en permanence , avec les risques de décrochage que cela implique.

💡 Cas d’usage — Usine logicielle HDS

Comment Inventiv IT a conçu et déployé une usine logicielle certifiable HDS V2 : périmètre, choix d’architecture, compensations techniques et résultats en audit.

IV) Ce que change concrètement cette approche

La différence entre une conformité déclarative et une conformité outillée se mesure dans les situations de tension : l’audit surprise, la vulnérabilité zero-day, la rotation d’équipe.

Dans un dispositif déclaratif, une non-conformité détectée en audit des mois après son apparition mobilise des équipes pendant des semaines pour reconstituer les preuves et corriger les écarts. Dans un dispositif intégré au delivery, la même non-conformité détectée dans le pipeline est corrigée en heures, sans interruption de service.

Un SMSI (Système de Management de la Sécurité de l’Information) alimenté en continu ne prépare pas ses audits. Chaque exigence HDS est tracée jusqu’à sa preuve technique. En cas de contrôle, on sait exactement où chercher.

Cette approche présente également un avantage économique structurel. Intégrer la conformité dans le delivery dès la conception coûte structurellement moins cher que de la superposer à un système existant. L’alternative d’une séparation physique des périmètres (deux usines logicielles distinctes pour les données sensibles et les données standard) génère une complexité d’administration élevée et un time-to-market allongé, sans bénéfice de conformité supérieur à une isolation logique correctement compensée.

V) Quatre enseignements directement actionnables

Quatre enseignements se dégagent de l’expérience terrain dans les environnements fortement réglementés :

  • Sans lien tracé entre exigence et preuve, aucun audit n’est robuste. L’auditeur examine d’abord les preuves, qui doivent couvrir toute la période. Établi dans les outils de delivery et maintenu au fil des sprints, ce lien fait de la préparation d’audit une simple extraction.
  • La précision du périmètre de conformité est une décision stratégique. Délimiter le périmètre est une décision de gouvernance : une couverture solide là où c’est exigé vaut mieux qu’une couverture formelle d’un périmètre trop large. Les auditeurs évaluent la solidité des mesures, pas l’exhaustivité déclarative.
  • L’isolation logique est une alternative robuste à l’isolation physique, à une condition : des compensations techniques appliquées systématiquement. Groupes de projet distincts par périmètre, runners éphémères détruits après chaque job, réseau deny-all, secrets injectés dynamiquement, comptes de service distincts et traçables. Ce sont ces compensations qui rendent le cloisonnement opposable en audit.
  • La conformité intégrée au delivery coûte structurellement moins cher. Une non-conformité détectée dans le pipeline est corrigée en heures. Détectée en audit des mois plus tard, elle mobilise des équipes pendant des semaines.

FAQ Conformité réglementaire data
Pour conclure sur lA CONFORMITÉ RÉGLEMENTAIRE DATA

En résumé

La conformité réglementaire data en 2026 n’est plus une démarche ponctuelle de certification. C’est une propriété continue du système.

Les quatre référentiels qui s’imposent aux organisations traitant des données sensibles — RGPD, HDS V2, ISO 27001:2022 et NIS2 — partagent quatre exigences structurelles communes : traçabilité des accès, gestion des incidents, sécurité dès la conception, gestion des risques documentée. Une architecture bien conçue peut les couvrir simultanément.

La méthode Inventiv IT s’organise en trois niveaux complémentaires : la gouvernance relie chaque exigence à sa preuve technique ; l’architecture encode la conformité dans le système (isolation logique, gestion des secrets, chiffrement mutuel) ; le delivery produit les preuves automatiquement à chaque livraison via les pipelines CI/CD.

Résultat : 67 contrôles ciblés couvrant 100 % des exigences applicables, 100 % des livraisons vérifiées et signées, une isolation logique opposable en audit. La conformité n’est plus coordonnée après coup — elle est garantie par construction.

Vous préparez une certification HDS ou ISO 27001, ou vous anticipez un contrôle CNIL ?

Inventiv IT accompagne les organisations qui font vivre des données sensibles dans la construction de systèmes conformes, auditables et performants. Notre point de départ n’est pas la norme. C’est la donnée que le système va traiter : comment elle est produite, comment elle circule, qui y accède.

Les dernières

ACTUALITÉS

  1. CNIL, Rapport annuel 2025 — cnil.fr/fr/rapport-annuel-2025
    CNIL, Rapport annuel 2025, stratégie de contrôle 2026 ↩︎
  2. ANSSI, Panorama de la cybermenace 2025 — cyber.gouv.fr ↩︎
  3. NIS2, Directive (UE) 2022/2555 — eur-lex.europa.eu ↩︎

Envie de rester à la pointe de la tech ?

Recevez chaque mois nos analyses data, cloud & IA directement dans votre boîte mail.